BREVEMENTE · WILEY FINANCE · 12 DE NOVEMBRO DE 2026
O livro do prático por trás da estrutura. Como governar a IA que mantém: estrategicamente, operacionalmente e quando algo corre mal.
Escrito para as pessoas que têm de fazer a governação de IA funcionar sob escrutínio regulatório direto: conselhos de administração, responsáveis de risco, auditores e reguladores. Não é uma lista de verificação de conformidade. É um método de trabalho.
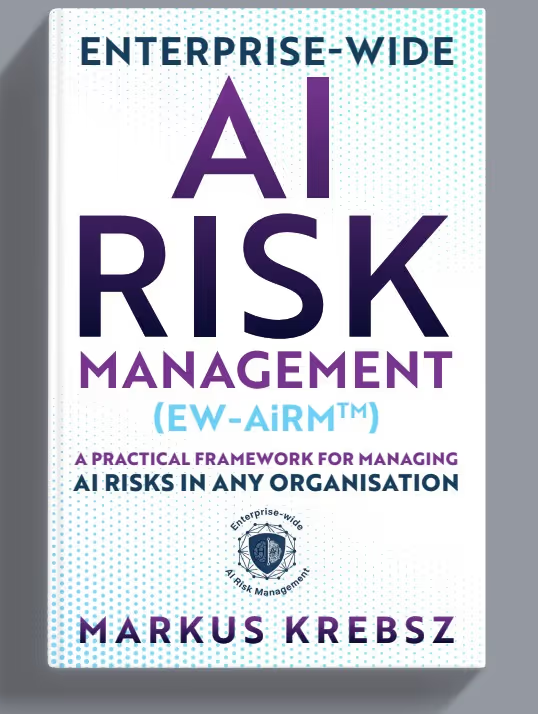
Wiley Finance · ISBN 978-1-394-44647-6 · Capa dura e livro eletrónico · Prefácio de Tobias Adrian (FMI) e o Professor Tshilidzi Marwala (Subsecretário-Geral das Nações Unidas)
Aguardar por clareza perfeita não constitui uma posição de governação.
É uma falha de governação.
Gestão de Risco de IA a Nível Empresarial (EW-AiRMTM) - Uma Estrutura Prática para Gerir o Risco de IA em Qualquer Organização.
O que Contém o Livro?
Parte 1
Capítulos 1 - 3
Antes de poder governar a IA, é preciso concordar sobre o que conta como IA em primeiro lugar. A Parte I começa com dezasseis definições operacionais precisas, desde a aprendizagem automática tradicional até à IA agêntica, modelos de fundação, IA sombra e IA incorporada em dispositivos, para que uma conversa na sala de reuniões sobre "risco de IA" seja finalmente sobre a mesma coisa para todos na sala. Em seguida, analisa de forma honesta e implacável os referenciais de que já dispõe: exatamente onde o COSO, a ISO 31000 e o kit de ferramentas ERM padrão resistem ao risco de IA e exatamente onde falham. A Parte I termina apresentando a própria arquitetura EW-AiRM™, três camadas, seis pilares, um filtro ético, como a planta com base na qual tudo o resto é construído.
Parte 2
A parte mais extensa do livro, e aquela que a maioria das organizações ignora. Seis capítulos, um pilar por cada um: se uma implementação é genuinamente necessária, se a organização está realmente pronta para a governar (incluindo um requisito completo de literacia em IA por função, e um modelo de maturidade da cultura de governação), se a pilha de dados e tecnologia a consegue suportar (com cobertura dedicada à resiliência quântica na sua pilha criptográfica de IA, anos antes de a maioria das funções de risco pensar nisso), como o apetite pelo risco e a priorização são realmente decididos, e como a responsabilização se mantém sob pressão, incluindo uma tabela identificada de Sinais de Alerta de Teatro de Governação para distinguir entre governação que parece correta e governação que funciona. Termina com a metodologia KXI para monitorizar um sistema de IA ao longo de todo o seu ciclo de vida, e não apenas na implementação.
Parte 3
O capítulo que transforma a "IA ética" de uma aspiração em algo que realmente consegue avaliar. Cada uma das sete dimensões da HAiPECR — Supervisão humana, Responsabilização (Accountability), Inclusividade, Privacidade, Ética, Risco de conduta e Direitos — tem a sua própria tabela de avaliação transversal, mapeada explicitamente para a Recomendação da UNESCO de 2021 sobre a Ética da Inteligência Artificial e a doutrina regulatória mais ampla por detrás da mesma. Esta é a parte mais curta do livro e a que realiza o trabalho mais estrutural: a HAiPECR não fica ao lado das três camadas, atravessa todas elas, e é aqui que vê exatamente como.
Parte 4
A sala de máquinas. O Capítulo 11 analisa detalhadamente os sete domínios e vinte e quatro subdomínios do Repositório de Riscos de IA do MIT, um a um, cada um com o seu próprio perfil de risco e aumento de governação EW-AiRM™. O Capítulo 12 constrói o enquadramento de controlo melhorado em quatro quadrantes, incluindo um exemplo totalmente desenvolvido (risco de alucinação, abordado passo a passo através da metodologia de mapeamento de controlo para risco de quatro passos), para que o método seja demonstrado e não apenas descrito. O Capítulo 13 é onde o enquadramento se cruza com o calendário: os cinco requisitos inegociáveis com os seus modos de falha específicos, o modelo de implementação em três níveis, desde PME até à empresa, um roteiro de cinco fases (Avaliar, Melhorar, Construir, Implementar, Sustentar) e seis armadilhas de implementação nomeadas, juntamente com a forma de evitar cada uma antes que lhe custe caro.
Parte 5
O capítulo mais dramático do livro e o mais operacional. Oito categorias de Cisne Negro de IA, desde capacidade emergente e concentração sistémica de modelos de base até à emergência multiagente e à próxima transição criptográfica quântica, cada uma com a sua própria resposta de governação, e não apenas uma descrição do perigo. Uma arquitetura completa de contenção multiagente. Uma taxonomia completa de classificação de incidentes com níveis de gravidade, obrigações de notificação regulamentar e um protocolo de resposta a incidentes críticos de Gravidade 1 que poderia entregar a uma equipa de crise no pior dia do ano. Termina com o ciclo de aprendizagem pós-incidente, porque a resiliência não consiste apenas em sobreviver ao cisne negro, mas em institucionalizar o que aprendeu com ele.
Parte 6
O argumento de fecho do livro e a sua salvaguarda contra a própria obsolescência. Um mapa, jurisdição por jurisdição, do panorama regulatório global, e a justificação comercial para a conformidade antecipada como vantagem competitiva em vez de custo. Depois, a parte que distingue o EW-AiRM™ de um referencial congelado à data de publicação: o Protocolo de Govercância da Taxonomia, o mecanismo que mantém a base de evidências do referencial atualizada à medida que o setor evolui, além de uma hierarquia classificada de quatro fontes alternativas caso o MIT AI Risk Repository venha a ficar indisponível. Este é o capítulo que responde à pergunta que todos os leitores atentos acabam por fazer: o que acontece a este referencial daqui a três anos?
Para quem é o Livro?
O que perguntar, o que assinar e como é uma postura defensável face ao risco de IA.
Um método que produz artefactos que os profissionais de risco e conformidade podem facilmente colocar em prática diária e que um regulador ou auditor reconhecerá.
A contraparte ao nível empresarial do trabalho regulatório sobre produtos/serviços com sistemas de IA integrados e outras tecnologias digitais.
Um enquadramento documentado e fundamentado publicamente, adequado para o ensino e a investigação.
O EW-AiRM™ não é um exercício de quadro branco da era da pandemia. É a culminação de uma linha documentada de instrumentos de governação: o Paradigma Global de Risco de Conduta (GCRP, 2015), o Paradigma Universal de Risco de Conduta (UCRP, apresentado na UNECE em 2017 e publicado no sítio Web da UNECE), e HAiPECR™ (listado no Observatório de Políticas de IA da OCDE desde 2023). A estrutura foi desenvolvida em simultâneo com o papel do autor como líder de projeto para o Acordo Regulamentar Comum da UNECE sobre produtos/serviços com sistemas de IA integrados e outras tecnologias digitais, adotado em 56 Estados-membros.
O livro e as ferramentas de apoio gratuitas neste site são construídos a partir da mesma base de referência canónica: quando a estrutura é atualizada, ambos são atualizados em conjunto.
SOBRE O AUTOR
Diretor executivo de portfólio, praticante de governança de IA e autor. Fundador da De-Risking Solutions Ltd e do Human-Ai.Institute. Diretor Independente Não Executivo no Conselho Fiscal da Revolut Bank UAB desde 2017. Professor Honorário na Universidade de Stirling. Professor Clínico de Prática na Woxsen University. Autor da UNECE ECE/TRADE/486 (Arranjo Regulatório Comum, 2024). Membro do Grupo de Peritos da DG CNECT do Gabinete de IA da UE, participante plenário do Código de Prática da GPAI, membro fundador da Rede UNESCO I4T, Auditor Certificado ForHumanity. O HAIPECR está listado no Observatório de Políticas de IA da OCDE desde abril de 2023.
Biografia completa →Um e-mail quando o livro for publicado. Opcionalmente, a atualização trimestral da framework. Nenhuma outra utilização do seu endereço.
The Human-Ai.Institute é um Think/Do Tank independente que promove o diálogo multilateral e multissetorial sobre governação de IA. O Instituto colabora com a ONU, a UNESCO, a OCDE, a Comissão Europeia e governos de todo o mundo.
Sede de EW-AiRM™ — a estrutura aberta de três camadas para a gestão de riscos de IA a nível empresarial, fundamentada em normas licenciadas publicamente e alinhada com a UNESCO, UNECE, NIST, ISO e o Regulamento de IA da UE.
Risco de IA, explicado: AIRisks.net
Serviços comerciais de consultoria, formação e aconselhamento são prestados por De-Risking Solutions Ltd. e RiskAi.Ai
SOLUÇÕES DE IA E TECNOLOGIA
IA, ferramentas agênticas e soluções tecnológicas são fornecidas por Human-Ai.Solutions.
The Human-Ai.Institute
é executado e mantido por
De-Risking Solutions Ltd.
E-mail:
contact [at] human-ai.institute
Listado no Observatório de Políticas de IA da OCDE · Membro fundador da Rede de IA da Universidade das Nações Unidas · Alinhado com a UNESCO, UNECE WP.6, NIST e ISO 42001
EW-AiRM™ e HAiPECR™ são marcas comerciais da De-Risking Solutions Ltd., registadas em Inglaterra e no País de Gales (Número de Empresa 09900565). Todos os direitos reservados.
© 2026 The Human-Ai.Institute.
